האם Binance נפרצה? ~$3.5B יצאו מהארנק החם שלה — מה אנחנו באמת יודעים
בקצרה: ב-29 באוקטובר 2026, סכום שנע בין $2.5 מיליארד ל-$3.5 מיליארד בקריפטו יצא מארנק חם של Binance בחלון זמן קצר, על פני כמה בלוקצ’יינים. Tether הקפיאה כ-$971M USDT ו-Circle כ-$823M USDC בכתובות מקושרות. BNB צנחה עד כדי 9%. מה שעדיין לא הוכח: האם מדובר בכלל בפריצה. Binance מוסרת שהיא חוקרת ולא אישרה אובדן כלשהו של כספי משתמשים. התייחסו לכותרת “פריצה של $3.5B” כאל סיפור מתפתח ולא מאומת — כי זה בדיוק מה שהוא.
מה בעצם קרה
גופי מעקב on-chain סימנו העברה גדולה מאוד מתוך אשכול הארנקים המכונה בדרך כלל “Binance 14” אל כתובת חדשה שזה עתה נוצרה, ומשם הלאה על פני כשישה בלוקצ’יינים. הסכום בדולרים תלוי את מי שואלים ומתי הסתכלו:
- דיווחים מוקדמים: ~$2.5 מיליארד הועברו למעשה בתנועה אחת (PANews).
- מעקב מאוחר יותר: הסכום המצטבר גדל לכיוון ~$3.5 מיליארד על פני כמה בלוקצ’יינים.
- כלי תקשורת אחרים העמידו אותו על כ-$2.77 מיליארד (Coindoo).
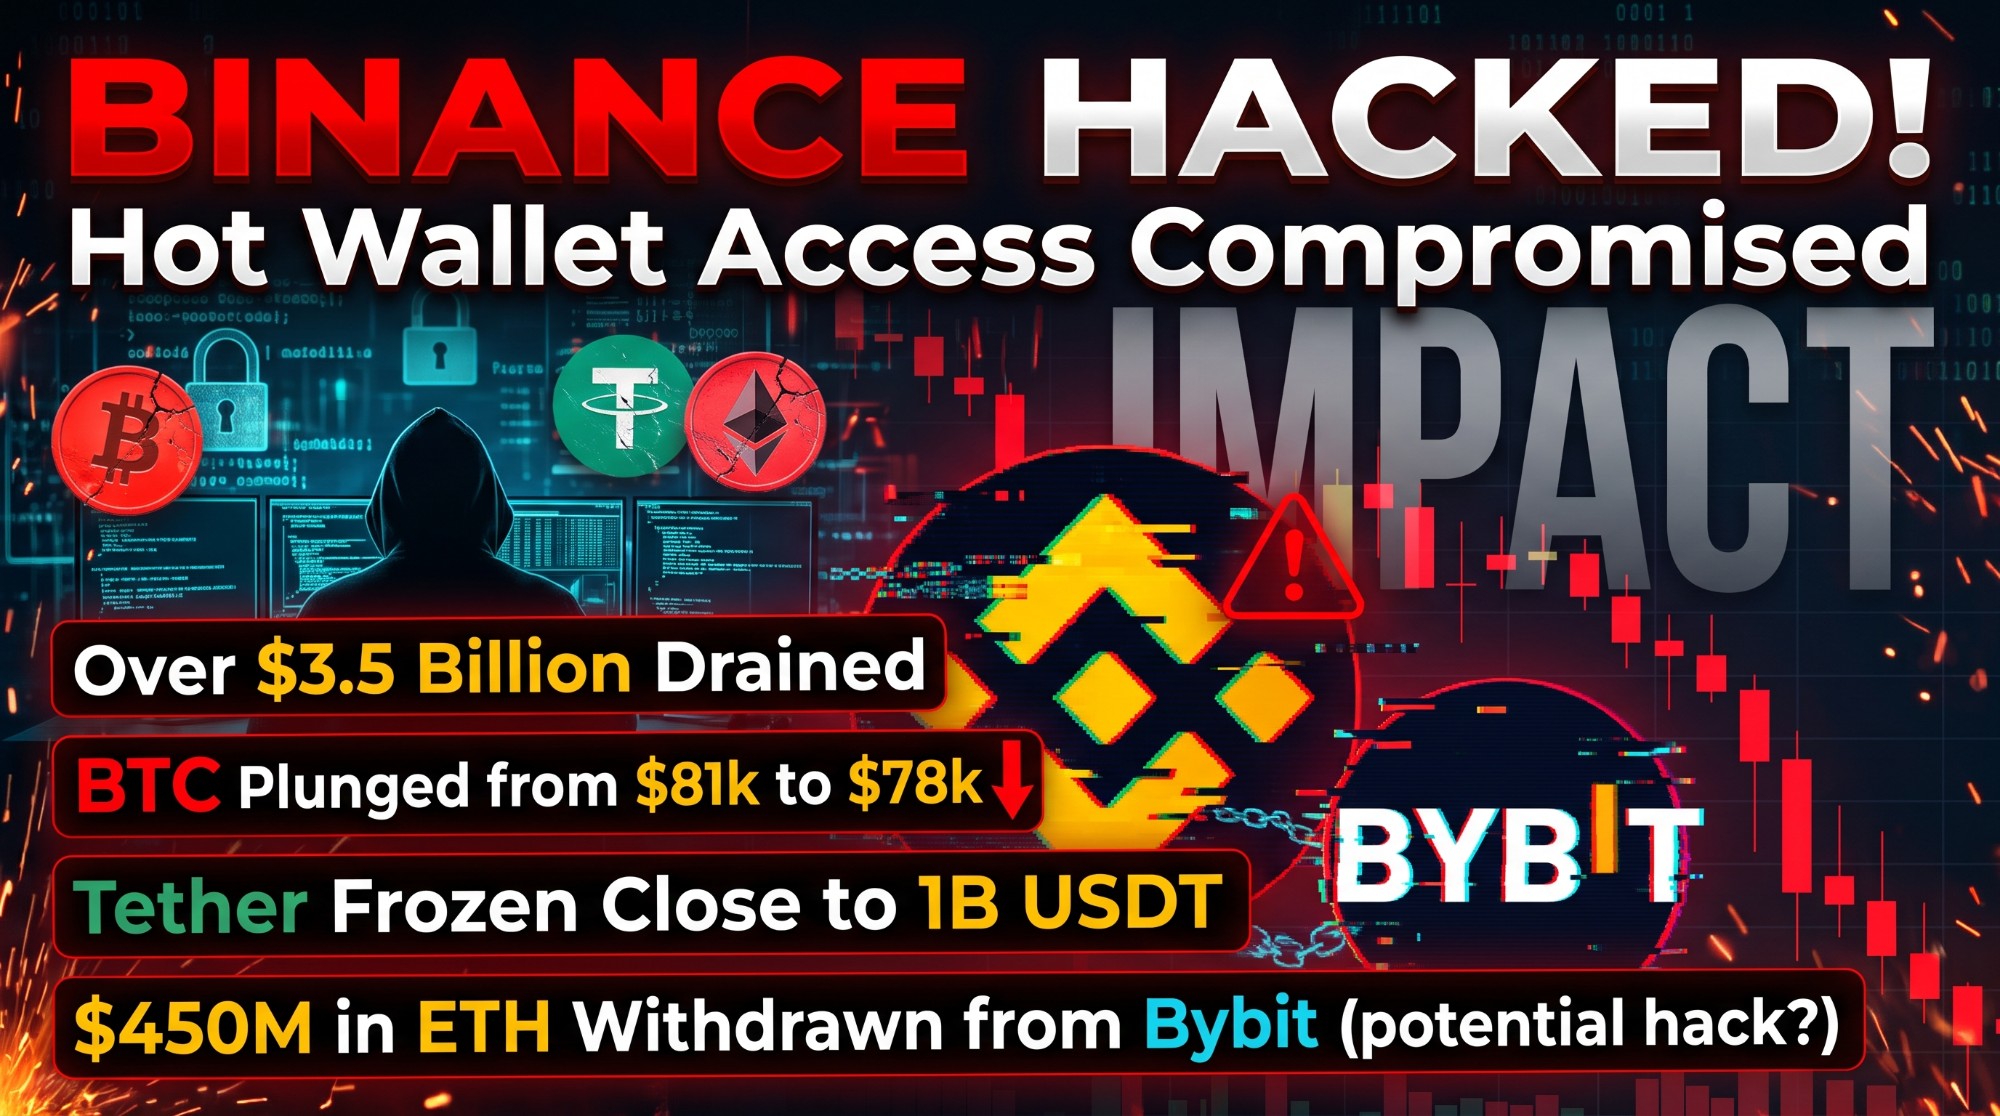
המספרים אינם תואמים משום שהם שוחזרו בזמן אמת מתוך סורקי בלוקים (block explorers), ולא מתוך הודעה רשמית של Binance. די בכך כדי להזהיר אתכם מפני כל מספר יחיד — כולל ה-$3.5B שבתמונה הממוזערת.
מה מאומת ומה לא
מאומת / מתועד רשמית:
- מנפיקות הסטייבלקוינים פעלו מהר. Tether הקפיאה ~$971M USDT, ו-Circle הקפיאה לפי הדיווחים ~$823M USDC בכתובות הקשורות ליציאת הכספים (Cryptobriefing). מנפיקות אינן מקפיאות סכומים בני תשע ספרות עבור העברות שגרתיות — זה האות החזק ביותר לכך שמשהו חריג התרחש.
- השוק הגיב. BNB ירדה עד כ-9% באותו יום, ופוזיציות בשווי מאות מיליונים חוסלו.
- ארנק המקור נראה חשוד. חוקרי on-chain ציינו שהכתובת היוזמת מומנה דרך Tornado Cash, מערבל (mixer) — לא הדרך שבה בורסה בדרך כלל מבצעת תחזוקה שגרתית.
לא מאומת:
- שמדובר בפריצה. Binance מסרה ל-Cointelegraph שהיא “חוקרת בעיית אבטחה אפשרית” ולא אישרה פגיעה כלשהי בכספי משתמשים. דיווחים מייחסים ל-CZ אמירה בנוסח “נפרצנו, אבל הכספים בטוחים”, אך Binance לא פרסמה הכרזה רשמית על פריצה. בורסות גם מעבירות כספים בין ארנקים חמים מסיבות לגיטימיות, והחוקרים השאירו את האפשרות הזו פתוחה במפורש.
- הטענה בדבר “$450M מ-Bybit”. לא הצלחנו לאמת משיכה מ-Bybit בשנת 2026 בהיקף של ~$450M ב-ETH. האירוע המתועד היטב של Bybit הוא גניבת ~$1.4B מארנק קר בפברואר 2025 (The Block), המיוחסת לקבוצת Lazarus — אירוע אחר, בהיקף אחר. עד שמקור אמין יאשר אובדן חדש ב-Bybit, התייחסו לנקודה הזו כאל שמועה, לא כעובדה.
ניתוח — למה העיתוי מרגיש נוח מדי
חלק זה הוא דעה והיסק, המופרדים בבירור מהדיווח שלמעלה. דבר מכל זה אינו מאומת.
הנה החלק שגורם לאנשים אי-נוחות, וכדאי לומר אותו בפשטות. ביטקוין כבר נמצא ברמה שבה תיקון כלפי מטה נראה מתבקש — בדיוק אותו מצב מוקצף וממונף-יתר שבו השוק “מחפש תירוץ” לחסל פוזיציות לונג. ואז, בדיוק בתזמון המושלם, בהלה בהיקף של מיליארדי דולרים פוגעת בבורסה הגדולה ביותר, מנפיקות הסטייבלקוינים מקפיאות יותר מ-$1.7 מיליארד בתוך שעות, והמינוף מחוסל לרוחב השוק.
האם זו הוכחה ל”מבצע גלובלי” מתואם ומתוכנן מראש? לא — וכל מי שמוכר לכם ודאות כזו פשוט מנחש. אבל הצירוף ראוי לתשומת לב:
- אירועי בהלה ותיקונים טכניים מעצימים זה את זה. שוק שבשל לתיקון אינו זקוק לקונספירציה; הוא זקוק לטריגר. כותרת אמינה בנוסח “Binance נפרצה” היא טריגר מושלם, בין אם הפריצה שבבסיסה אמיתית ובין אם לאו.
- נרטיבים נעים מהר יותר מעובדות. המסגור הקליקבייטי “$3.5B נגנבו” מתפשט תוך דקות; התיקון המפוכח “לא מאומת, המספרים משתנים, Binance חוקרת” לוקח שעות או ימים. עד אז החיסול כבר התרחש.
- מי מרוויח? בכל חיסול אלים, מישהו בצד השני של המוכרים-הכפויים יוצא נשכר. זו אינה ראיה למזימה — ככה המינוף פשוט עובד. אבל זו בדיוק הסיבה שסיפורים על “עיתוי טוב בצורה חשודה” כל כך נדבקים.
המסקנה הכנה: זהו אירוע אמיתי, רציני, ועדיין מתפתח — יציאות כספים גדולות, הקפאות אמיתיות של סטייבלקוינים, תגובת מחיר אמיתית — עטוף בהמון פרטים לא מאומתים ומגיע ברגע שבו השוק היה שברירי ממילא. הישארו ספקנים כלפי שני הקצוות — גם “לא קרה כלום” וגם “הכול מבוים” — עד ש-Binance ואנליסטי on-chain עצמאיים יפרסמו גרסה סופית ומוסכמת.
מה זה אומר עבורכם
אם הכספים שלכם מוחזקים בבורסה, זו התזכורת המחזורית לכך שיתרה בבורסה היא שטר חוב (IOU), ולא משמורת עצמית. מעבר למובן מאליו (משכו את מה שאתם לא סוחרים בו באופן פעיל, השתמשו בארנק חומרה, הפעילו כל אמצעי אבטחה): אם אתם מפעילים סוכני AI או כלי MCP שנוגעים ב-API של בורסות או בארנקים, אותו לקח חל — כלי שסמכתם עליו בזמן ההתקנה יכול להשתנות תחת ידיכם. בדיוק את הסחף הזה PALANIT מנטרת. אתם יכולים לסרוק שרת, קובץ תצורה, סקיל או נקודת קצה חיה של MCP בחינם בכתובת palanit.com/verify, ולבדוק את מצב האבטחה של כל אתר בכתובת palanit.com/security-check.
נעדכן את הדף הזה ככל ש-Binance ואנליסטים עצמאיים יאשרו את הפרטים או יחזרו בהם מהם.
מקורות
- Cointelegraph — פעילות בארנק של Binance מעלה שאלות על פריצה
- Cryptobriefing — Tether מקפיאה ~$971M USDT הקשורים לפריצה החשודה של Binance
- PANews — לפי הדיווחים ארנק חם של Binance הותקף, ~$2.5B הועברו
- Coindoo — חששות מפריצה ב-Binance: דווח על יציאות של ~$2.8B
- The Block — פריצת ה-ETH של Bybit (2025), להקשר